Votre voisin de bureau a peut-être ChatGPT ouvert dans un onglet, sur son compte personnel. Ce matin, il y a collé le compte rendu d’une réunion client pour en tirer une synthèse propre. Il a gagné vingt minutes, et personne ne le saura : ni vous, ni le service informatique.
C’est ce qu’on appelle le Shadow AI. En Suisse romande, 27 % des personnes qui utilisent l’IA au travail le font sans validation de leur employeur, selon l’étude Qualinsight publiée au printemps 2026. Et ce chiffre ne compte que ceux qui acceptent de le déclarer.
Dans cet article, on voit ce qu’est le Shadow AI, pourquoi il se développe, quels risques il fait courir et comment l’encadrer sans freiner ceux qui en tirent un vrai gain. Notre retour d’expérience tient en une phrase : il faut un cadre et des outils, l’un ne va pas sans l’autre.
Utilisez-vous au travail des outils d’IA que votre organisation ne fournit pas ? Aucune étude ne le mesure encore à l’échelle de la Suisse. Nous lançons une enquête anonyme de 7 questions, ouverte jusqu’au 31 décembre 2026. Les résultats seront publiés le 15 janvier 2027.
- Le Shadow AI, c’est l’usage d’outils d’IA au travail sans l’accord ni le contrôle de l’entreprise : un compte ChatGPT personnel, une extension de navigateur, un bot qui enregistre les réunions.
- Il se développe parce que le gain de temps est réel, et que l’entreprise n’offre souvent ni règles claires, ni outil adapté. En Suisse romande, 49 % des actifs disent que leur organisation n’a pas de règles claires sur l’IA, et 79 % n’ont jamais été formés.
- Le risque principal : des données de clients, de collaborateurs ou des informations confidentielles qui partent vers des services hébergés hors de Suisse, sans garanties.
- Interdire ne supprime pas l’usage, il le rend invisible. Ignorer laisse le risque s’accumuler sans le voir.
- La voie qui tient : un cadre (gouvernance, charte IA) et des outils (gateway IA, outils validés, formation). Sans cadre, on crée du risque. Sans le bon outil, on contourne.
Le Shadow AI, c’est quoi ?
Le terme vient du « Shadow IT », ces logiciels que les collaborateurs installent sans passer par le service informatique. Le Shadow AI en est la version IA : l’usage d’outils d’intelligence artificielle en dehors de ce que l’entreprise a validé et sait encadrer.
Quelques exemples, tirés de situations ordinaires :
- une juriste colle une clause de contrat dans son compte ChatGPT personnel pour la reformuler
- un responsable RH fait résumer des entretiens annuels par un chatbot gratuit
- un commercial installe une extension de navigateur qui rédige ses e-mails, et qui lit donc tous ceux qu’il ouvre
- une nouvelle collaboratrice invite dans les réunions Teams le bot d’enregistrement qu’elle utilisait dans son poste précédent
Ce n’est pas l’outil qui pose problème, c’est le cadre dans lequel on l’utilise. La même juriste peut faire exactement la même demande dans un outil d’entreprise, sous contrat, avec des données traitées et stockées en Suisse ou dans l’Union européenne : c’est alors un usage encadré.
Avec le Shadow IT, l’entreprise perdait la maîtrise d’un logiciel. Avec le Shadow AI, elle perd la maîtrise de ses données : chaque demande faite à un outil externe emporte avec elle le texte, le fichier ou la conversation qu’on lui confie.
Pourquoi ça arrive
Personne ne fait du Shadow AI par goût du risque. Les raisons sont presque toujours les mêmes.
Le gain de temps est réel. ChatGPT existe depuis bientôt quatre ans. Depuis, les modèles ont beaucoup progressé, et leurs « harnais » encore plus : l’environnement qui les entoure et leur donne accès à vos fichiers, à internet, à des compétences préenregistrées (les « skills ») ou à des agents qui enchaînent les tâches seuls. Bien utilisés, ces outils font gagner beaucoup de temps. Quand le gain est aussi net, on accepte un risque qu’on ne mesure pas toujours.
Il n’y a pas de règles. Dans l’étude Qualinsight, près d’un actif romand sur deux dit que son organisation n’a pas de règles claires sur l’IA. Sans consigne, chacun fixe ses propres limites.
Il n’y a pas d’outil, ou pas le bon. Dans une enquête menée pour Microsoft au Royaume-Uni auprès de 2 000 salariés, 71 % disent avoir déjà utilisé des outils d’IA grand public non approuvés. Leurs deux premières raisons : l’habitude prise dans la vie privée (41 %) et l’absence d’outil fourni par l’employeur (28 %).
Ces chiffres sont britanniques. Pour la Suisse, nous construisons les nôtres : prenez une minute pour répondre à notre enquête anonyme, ouverte jusqu’à fin décembre.
Le cas de Microsoft Copilot
Beaucoup d’entreprises ont choisi Microsoft 365 Copilot pour donner à leurs équipes une IA intégrée à leur environnement de travail. Le choix est cohérent. Pourtant, quelques mois après le déploiement, une partie des collaborateurs continue de travailler sur ChatGPT ou Claude avec un compte personnel. Dans nos missions, trois raisons reviennent :
- les usages ne sont pas tout à fait les mêmes : chaque outil a ses fonctions propres, et les habitudes prises ailleurs ne se transposent pas d’un clic
- certaines fonctions avancées, comme Copilot Cowork qui travaille directement sur vos fichiers, sont facturées à l’usage et souvent pas activées (nous détaillons ce mode de facturation dans notre article sur le coût de Copilot Cowork)
- surtout, beaucoup de collaborateurs pensent que Microsoft Copilot est « moins puissant ». Or il s’appuie sur les mêmes familles de modèles que ses concurrents : ceux d’OpenAI et, pour certaines fonctions, ceux d’Anthropic
Ce dernier point dit beaucoup du Shadow AI : on contourne souvent par méconnaissance, pas par mauvaise volonté. Et la méconnaissance se traite par la formation.
Ce que la direction ne voit pas
La direction et les équipes ne regardent pas l’IA du même endroit. Dans une enquête d’Accenture menée fin 2025 auprès de près de 2 000 dirigeants et salariés en Europe, 94 % des dirigeants jugent la formation de base de leurs équipes suffisante. Seuls 27 % des salariés partagent cet avis. Et selon l’étude de KPMG et de l’Université de Melbourne publiée en 2025, plus de la moitié des utilisateurs suisses reconnaissent avoir déjà utilisé l’IA contre les règles de leur entreprise, par exemple en chargeant des données sensibles dans des outils gratuits.
En formation, nous le constatons à chaque tour de table : ce qui se déclare au début de la journée est loin de ce qui se dit à la fin.
En Suisse, 86 % des salariés utilisent l’IA au travail selon le baromètre européen d’EY (2025, 500 salariés suisses interrogés). Parmi les responsables de cybersécurité interrogés par Gartner en 2025, 69 % soupçonnent ou ont la preuve que des collaborateurs utilisent des outils d’IA interdits. Et parmi les 600 organisations victimes d’une fuite de données étudiées par IBM la même année, une sur cinq l’attribue au Shadow AI.
Les risques, par ordre de priorité
Tous les usages ne se valent pas. Reformuler un texte destiné au public avec ChatGPT ne pose pas de problème. Y coller le dossier d’un client, si. Voici les risques à regarder en premier.
-
Critique
Fuite de données personnelles ou confidentielles
Un dossier RH ou un contrat client collé dans un outil gratuit, dont les conditions autorisent la réutilisation des données.
Ce qui le réduit -
Critique
Non-conformité à la nLPD
Des données de clients envoyées vers un service hébergé hors de Suisse, sans garanties contractuelles.
Ce qui le réduit -
Critique
Violation d’un secret professionnel ou d’affaires
Un dossier patient, client ou un procédé de fabrication confié à un outil externe.
Ce qui le réduit -
Élevé
Injection de prompt
Un e-mail ou un document contient des instructions cachées que l’assistant IA exécute à l’insu de l’utilisateur.
Ce qui le réduit -
Élevé
Extensions et applications IA malveillantes
Une extension « assistant IA » qui aspire les conversations et les pages visitées.
Ce qui le réduit -
Élevé
Agents, skills et connecteurs non vérifiés
Un connecteur installé seul qui donne à un agent l’accès à la messagerie ou aux fichiers.
Ce qui le réduit -
Élevé
Comptes personnels hors de contrôle
Pas d’authentification d’entreprise, des conversations partagées par lien public, des données qui partent avec le collaborateur.
Ce qui le réduit -
Élevé
Réunions enregistrées à l’insu des participants
Un bot de prise de notes invité sans que les autres le sachent, clients compris.
Ce qui le réduit -
Élevé
Fuite de code source et de propriété intellectuelle
Du code ou des plans collés dans un assistant grand public pour être corrigés.
Ce qui le réduit -
Modéré
Réponses fausses reprises sans vérification
Un chiffre inventé par l’IA qui se retrouve dans une offre client.
Ce qui le réduit -
Modéré
Coûts cachés
Des abonnements individuels payés de sa poche ou en notes de frais, sans vision d’ensemble.
Ce qui le réduit
Côté loi, la nLPD n’interdit pas l’IA. Elle encadre ce qu’on fait des données personnelles : leur sécurité, leur transmission à des sous-traitants, leur envoi à l’étranger. Le Préposé fédéral à la protection des données le rappelle depuis 2023 : la loi s’applique directement aux traitements faits avec l’IA. Particularité suisse, les amendes prévues, jusqu’à 250 000 francs, visent en priorité la personne qui a agi intentionnellement, pas l’entreprise. Un collaborateur de bonne foi peut donc être exposé à titre personnel, et un dirigeant qui n’a pas empêché l’infraction peut aussi être mis en cause. Une raison de plus pour donner à chacun un cadre clair.
Interdire, ignorer ou encadrer
Interdire. Bloquer ChatGPT sur le réseau de l’entreprise prend cinq minutes. Le collaborateur sort alors son téléphone. L’usage ne disparaît pas, il devient invisible. Dans une enquête de Software AG auprès de 6 000 salariés américains, britanniques et allemands, 46 % disent qu’ils continueraient même en cas d’interdiction.
Ignorer. Laisser faire, c’est laisser chacun décider seul de ce qui peut sortir de l’entreprise, et laisser les risques du tableau s’accumuler sans les voir.
Encadrer. C’est reconnaître que l’usage existe et qu’il apporte quelque chose, puis lui donner un cadre et des outils. C’est aussi l’approche du NCSC, l’agence britannique de cybersécurité : comprendre pourquoi les gens se tournent vers ces outils, et chercher à réduire le risque plutôt qu’à l’éliminer.
Un cadre sans outil, et l’on contourne parce que le gain est trop fort. Un outil sans cadre, et l’on n’est plus conforme. Les deux avancent ensemble.
Encadrer en pratique : un cadre et des outils
Gouvernance, charte, gateway, formation, audit : ce sont les chantiers que nous menons avec nos clients dans nos missions de conseil en IA.
La gouvernance : qui décide quoi
Avant les règles, il faut savoir qui les fixe et qui les fait vivre. Dans une PME, une petite équipe suffit : la direction, l’informatique, un représentant des métiers et, si possible, quelqu’un qui connaît le droit des données. Elle décide quels outils sont autorisés et pour quels usages. Et elle revoit ses choix régulièrement, car les outils changent très vite.
La charte IA : courte et lisible
La charte traduit ces décisions pour tout le monde. Elle répond à trois questions : quels outils puis-je utiliser, avec quelles données, et qu’est-ce qui ne sort jamais de l’entreprise. Deux pages qu’on lit valent mieux que vingt qu’on n’ouvre pas.
La gateway IA : un point d’entrée unique
C’est l’outil le moins connu, et il règle pourtant une bonne partie du problème. Une gateway IA (en français, une passerelle) se place entre vos collaborateurs et les modèles d’IA. Toutes les demandes passent par elle, un peu comme les appels d’une entreprise passent par son standard téléphonique.
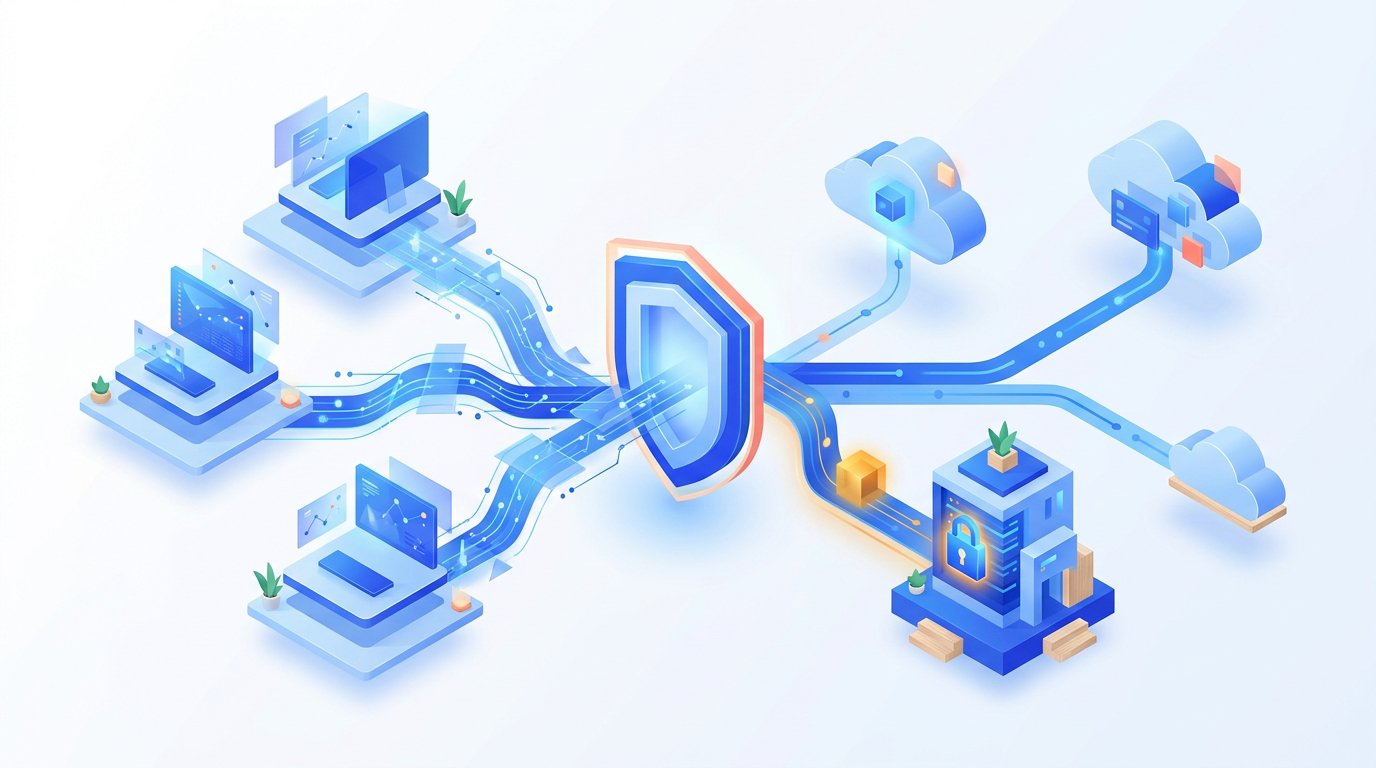
Ce qu’elle permet :
- orienter chaque demande vers le bon modèle : une question qui contient des données sensibles part vers un modèle hébergé chez vous ou en Suisse, une recherche générale vers un grand modèle du marché
- filtrer les données personnelles avant qu’elles ne sortent
- bloquer une partie des attaques, comme l’injection de prompt, en repérant les instructions suspectes avant qu’elles n’atteignent le modèle
- suivre les usages et les coûts, par équipe, avec des quotas
- changer de modèle quand un meilleur sort, sans changer les habitudes des utilisateurs
L’effet sur le Shadow AI est direct : les équipes ont accès aux meilleurs modèles, dans un cadre maîtrisé, et la principale raison de contourner disparaît. Une gateway ne voit pas pour autant les comptes personnels utilisés hors du réseau de l’entreprise. C’est pourquoi elle ne fonctionne qu’avec la charte et la formation. C’est l’un des sujets que nous traitons dans nos projets d’intégration.
Pour un besoin ponctuel, notre Anonymiseur, gratuit, retire les données personnelles d’un texte directement dans votre navigateur, avant que vous ne le confiiez à une IA.
La formation : ce qui fait tenir le reste
L’exemple de Microsoft Copilot le montre : un bon outil mal maîtrisé est contourné. Former, c’est expliquer pourquoi certaines données ne doivent pas sortir, et montrer ce que les outils fournis savent faire. Dans l’étude Qualinsight, 63 % des personnes formées utilisent l’IA chaque semaine, contre 34 % des autres : la formation ne freine pas l’usage, elle le développe dans le bon cadre. Nos formations IA partent des outils que vos équipes ont entre les mains au quotidien.
L’audit et l’intégration : partir de l’existant
Avant de choisir des outils, il vaut la peine de regarder ce qui se fait déjà : quels outils, pour quelles tâches, avec quelles données. Une enquête interne anonyme et sans sanction donne une image plus juste que n’importe quel blocage réseau. On garde ensuite ce qui fonctionne, on remplace ce qui expose, et on intègre les bons outils dans le quotidien des équipes.
Choisir des outils et écrire des règles se fait mieux quand on sait où l’on va. Avec Journey to AI, nous faisons en quatre à six semaines l’état des lieux de vos usages et de votre maturité IA, puis nous construisons avec vous une feuille de route priorisée. Découvrir Journey to AI
Ne pas en faire trop
Encadrer ne veut pas dire surveiller chaque clic. Le but est d’y voir clair : une journalisation proportionnée, des règles comprises, et une porte ouverte pour poser des questions. Une équipe qui peut dire « j’ai utilisé tel outil, est-ce que c’est en ordre ? » sans craindre d’être reprise n’a plus de raison de cacher ses usages.
Le risque zéro n’existe pas. L’objectif est que l’outil validé soit assez bon pour que personne n’ait envie de s’en passer.
FAQ
Le Shadow AI est-il illégal en Suisse ?
Faut-il interdire ChatGPT au travail ?
Comment savoir si mes collaborateurs utilisent l’IA sans le dire ?
Microsoft Copilot suffit-il à régler le problème ?
Qui est responsable en cas de fuite ?
Une charte IA suffit-elle ?
Que contient une charte IA ?
Qu’est-ce qu’une gateway IA ?
Qu’est-ce que l’injection de prompt ?
Faire le point sur les usages de l’IA dans votre entreprise : audit et conseil · formations IA · nous contacter.
Sources
- Qualinsight × SwissTranscript, « L’IA au travail en Suisse romande 2026 » (1 030 actifs, terrain mars 2026)
- EY, European AI Barometer 2025 (08/07/2025, dont 500 salariés suisses)
- Accenture, Pulse of Change (enquête nov.-déc. 2025, ~1 070 dirigeants et 900 salariés en Europe), via AWP / cash.ch (15/01/2026)
- KPMG et Université de Melbourne, « Trust, attitudes and use of AI » (2025), résultats suisses via Netzwoche (05/05/2025)
- Microsoft UK, « Rise in shadow AI tools raising security concerns for UK » (13/10/2025, 2 003 salariés)
- Gartner, communiqué du 19/11/2025 (302 responsables cybersécurité)
- IBM, Cost of a Data Breach 2025 (30/07/2025, 600 organisations)
- Software AG, enquête sur l’IA non autorisée (09/2024, 6 000 salariés US, UK, DE), via Unleash
- NCSC (Royaume-Uni), « The hidden risks of shadow AI » (07/09/2026)
- Loi fédérale sur la protection des données (nLPD), art. 8, 9, 16, 61 et 64
- PFPDT, « La législation actuelle sur la protection des données est directement applicable à l’IA » (09/11/2023, mis à jour le 08/05/2025)
- Microsoft Learn, « AI gateway capabilities in Azure API Management »